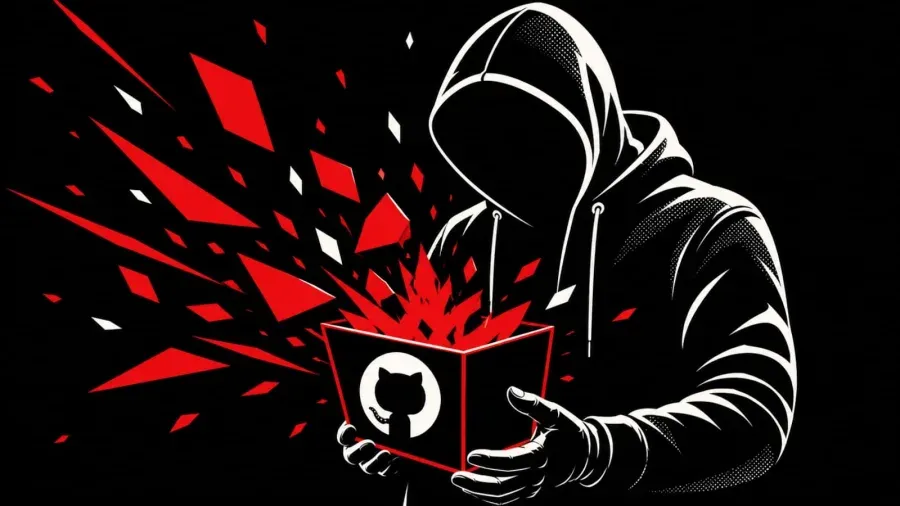
Açık kaynak ekosistemi, siber saldırganların hedef kitlesini doğrudan güvenlik uzmanlarına ve yazılım geliştiricilere yönelttiği yeni bir tehdit dalgasıyla karşı karşıya. Popüler yazılım geliştirme platformlarında sızma testi, zafiyet tarama veya güvenlik denetimi aracı süsü verilerek paylaşılan sahte projeler, kullanıcıların sistemlerine arka kapı ve bilgi hırsızı zararlı yazılımlar yüklüyor. Güvenlik uzmanlarının sıklıkla başvurduğu araştırma havuzlarını hedef alan bu saldırılar, siber güvenlik dünyasında güven zincirinin nasıl kırıldığını gözler önüne seriyor.
Açık Kaynak Güveninde Kırılma ve Sahte Proje Taktikleri
Saldırganlar, güvenilirlik kazanmak amacıyla meşru güvenlik araçlarının kopyalarını oluşturuyor veya var olmayan sıfır gün (zero-day) açıklarını hedefleyen sahte istismar (exploit) kodları yayımlıyor. Projelere bot hesaplar aracılığıyla sahte yıldızlar, olumlu yorumlar ve sahte katkıcı hareketliliği kazandırılarak yazılımların arama sonuçlarında üst sıralara çıkması sağlanıyor. Araştırmacılar, aracı indirip çalıştırdığında veya derlediğinde, arka planda gizlice çalışan kötü amaçlı komut dosyaları devreye giriyor.
Bulaşma Süreci ve Hedeflenen Hassas Veriler
Bulaşma süreci genellikle şu aşamalarla ilerliyor:
* Gizli Yükleyiciler: Kod tabanına gizlenen karmaşıklaştırılmış (obfuscated) betikler, harici sunuculardan ikinci aşama zararlı yazılımları indiriyor.
* Arka Kapı Kurulumu: Cihaza kalıcı erişim sağlayan bir arka kapı bırakılarak sistemin uzaktan kontrol edilmesi mümkün kılınıyor.
* Veri Hırsızlığı: Tarayıcı oturum çerezleri, kripto para cüzdanları, SSH anahtarları ve geliştiricilere ait API kimlik bilgileri hedef alınarak doğrudan dışarı sızdırılıyor.
Elde edilen bu erişim yetkileri, saldırganların güvenlik uzmanlarının çalıştığı kurumsal ağlara veya yönettikleri bulut altyapılarına doğrudan sızmasına zemin hazırlıyor.
Yazılım Tedarik Zincirine ve Sektöre Etkisi
Bu saldırı dalgası, siber güvenlik profesyonellerinin bizzat hedef alındığı operasyonların giderek daha sofistike hale geldiğini gösteriyor. Güvenlik araçlarının kendisinin bir tehdit vektörüne dönüşmesi, sektördeki araç doğrulama ve tedarik zinciri güvenliği süreçlerinin yeniden gözden geçirilmesini zorunlu kılıyor. Kod havuzlarından indirilen araçların izole sanal makinelerde veya korumalı alanlarda (sandbox) çalıştırılması, statik kod analizi yapılmadan hiçbir betiğin doğrudan ana sistemde yürütülmemesi kritik bir gereklilik haline gelmiş durumda.
Açık kaynak platformlarındaki sahte etkileşim mekanizmalarının kötüye kullanılması, yalnızca bireysel kullanıcıları değil, kurumsal savunma hatlarını da doğrudan riske atıyor.
Kaynaklar
- Kaynak 1: bleepingcomputer.com
- Görsel: Haber kaynağı — bleepingcomputer.com